 - Công ty bảo mật CyRadar vừa phát đi cảnh báo về sự gia tăng của hoạt động lừa đảo qua email tại Việt Nam.
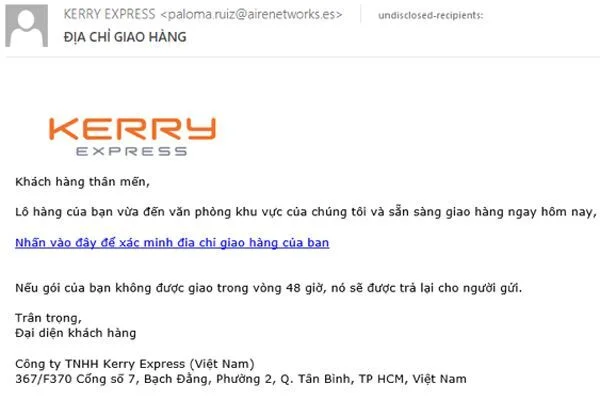
Theo đó, qua hệ thống giám sát của mình, CyRadar ghi nhận một lượng lớn email chứa mã độc được gửi đến dưới dạng thư của các đơn vị chuyển phát.
Trong vai đơn vị vận chuyển hàng hóa, tin tặc yêu cầu người dùng click vào một đường link nhằm xác nhận địa chỉ giao hàng. Khi người dùng thực hiện tải, giải nén và mở tập tin này, mã độc sẽ được thực thi lây nhiễm trên máy tính.
Theo CyRadar, một lượng lớn email chứa mã độc đã được giới tin tặc phát tán theo hình thức này. Các tin tặc không gửi đích danh một người dùng cụ thể mà sẽ gửi hàng loạt dựa trên các tài khoản mail của công ty.
Đối tượng hướng đến của các email dạng này là nhóm nhân viên văn phòng, những người thường xuyên sử dụng hình thức nhận thư và hàng theo dạng chuyển phát. Những email lừa đảo dạng này thường sẽ chứa một tập tin hoặc đường dẫn, cùng với nội dung gây tò mò và dụ dỗ người dùng ấn vào link tải.
Về mức độ nguy hiểm, các mã độc dạng này sẽ ăn cắp thông tin người dùng, tạo cổng sau cho kẻ tấn công nhằm chiếm quyền điều khiển máy tính và tiếp tục lây nhiễm sâu vào bên trong hệ thống.
Khi phân tích, các chuyên gia của CyRadar nhận thấy mã độc trong mail lừa đảo thậm chí còn ghi lại các thao tác trên bàn phím của người dùng, sau đó thực hiện kết nối tới máy chủ độc hại. Những máy chủ này sử dụng DNS miễn phí nhằm linh hoạt trong việc thay đổi tên miền.